Shawn Maschino
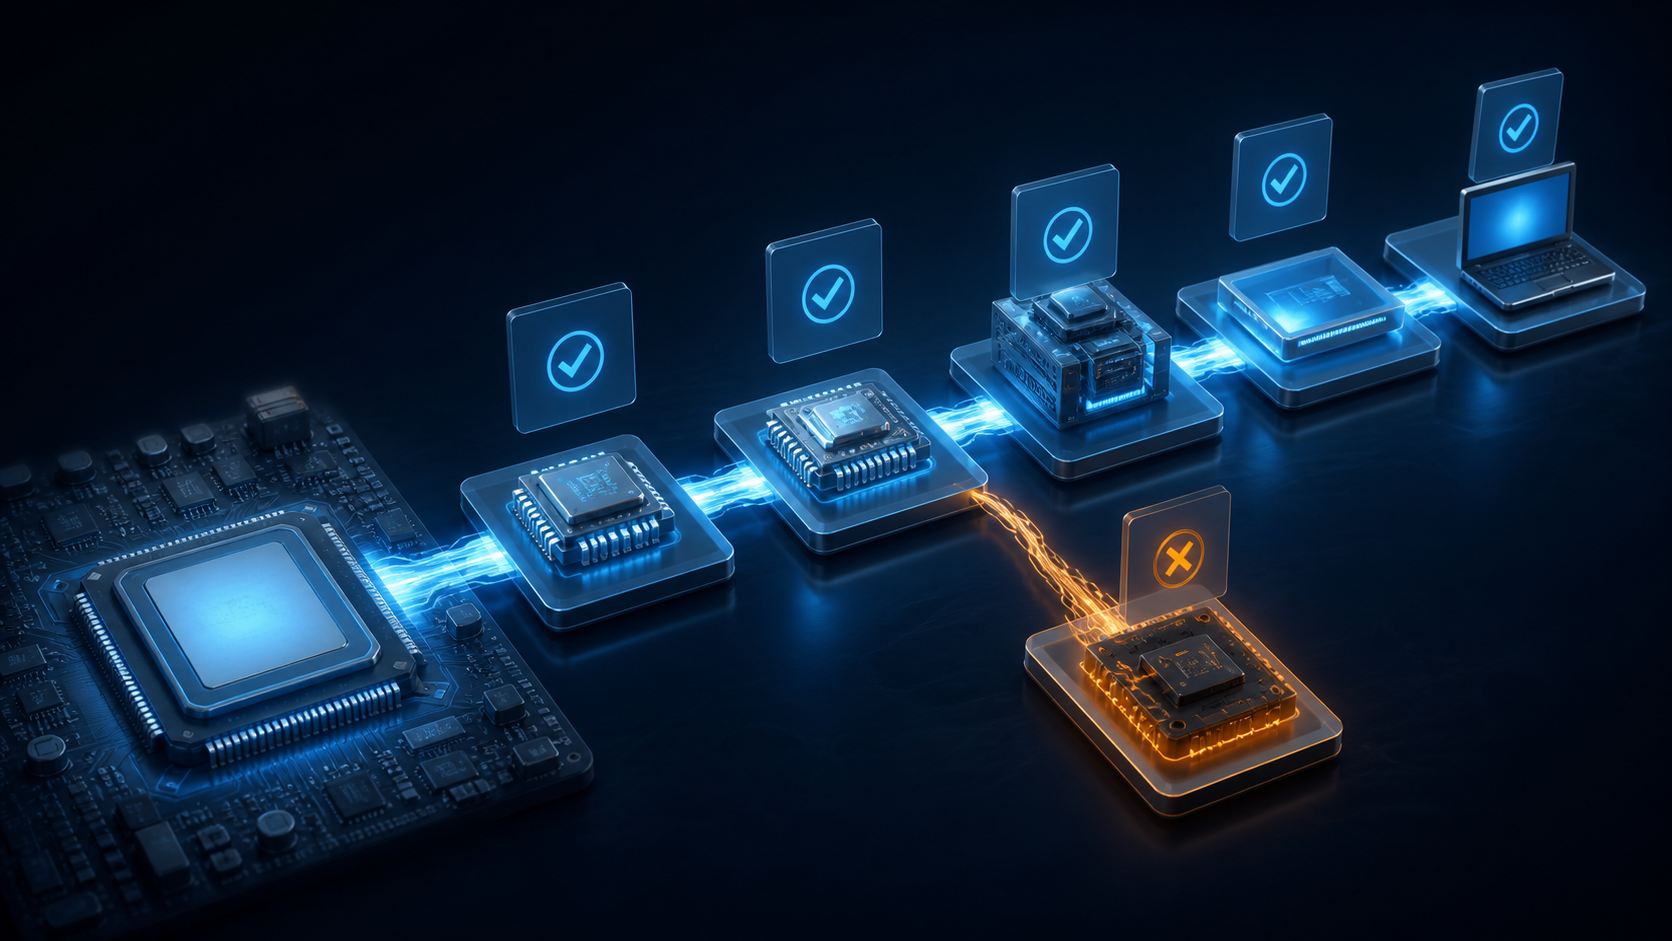
UEFI Secure Boot and Firmware Resilience: What Organizations Should Verify
Secure Boot is one part of firmware resilience. Organizations must also govern keys, updates, configuration state, measurement, exceptions, and recovery.
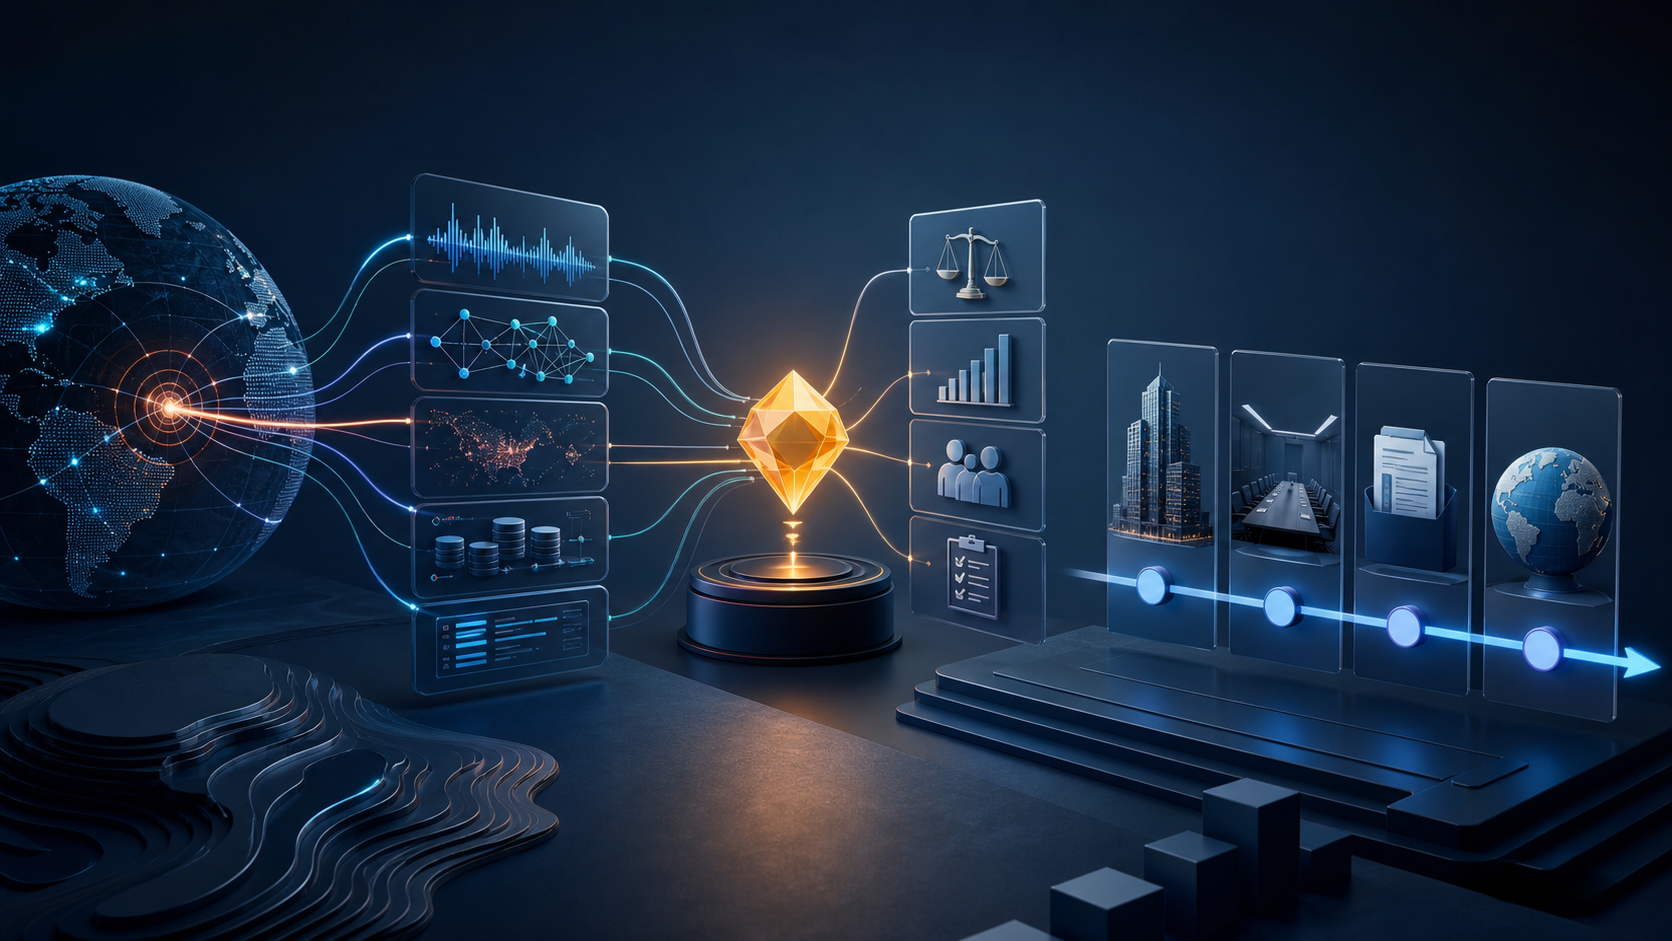
SEC Cybersecurity Disclosure Rules: Building a Defensible Decision Process
Public companies need a rehearsed, evidence-based process for cybersecurity materiality, governance, incident disclosure, and cross-functional decision-making.
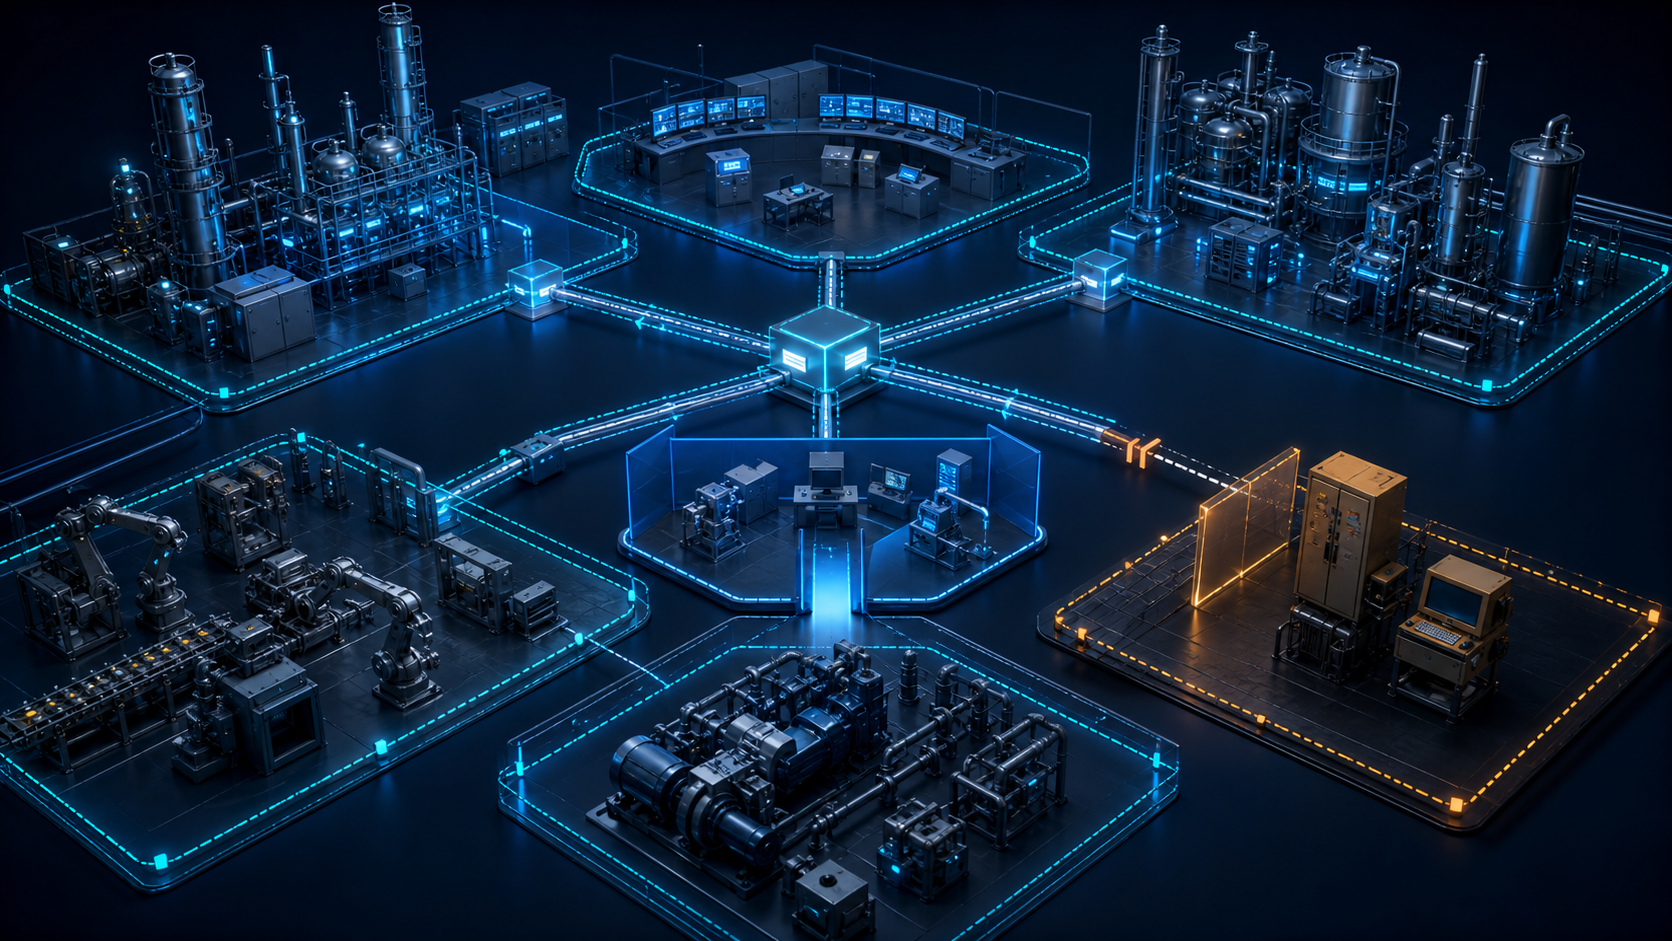
Reducing Systemic ICS Vulnerabilities: Architecture Priorities for OT Leaders
Reduce systemic ICS risk by controlling exposure and engineering access, validating segmentation, protecting configurations, and designing around operational consequence.