Latest executive briefing
-
Weekly Cybersecurity Report: Exploited Trust Controls, Supply-Chain Exposure, and AI Agent Boundaries
Exploited security controls, trusted-script compromise, maritime cyber incidents, developer targeting, and AI-agent weaknesses put enterprise trust boundaries under scrutiny.
Recent analysis
Ideas and developments worth your attention.
-
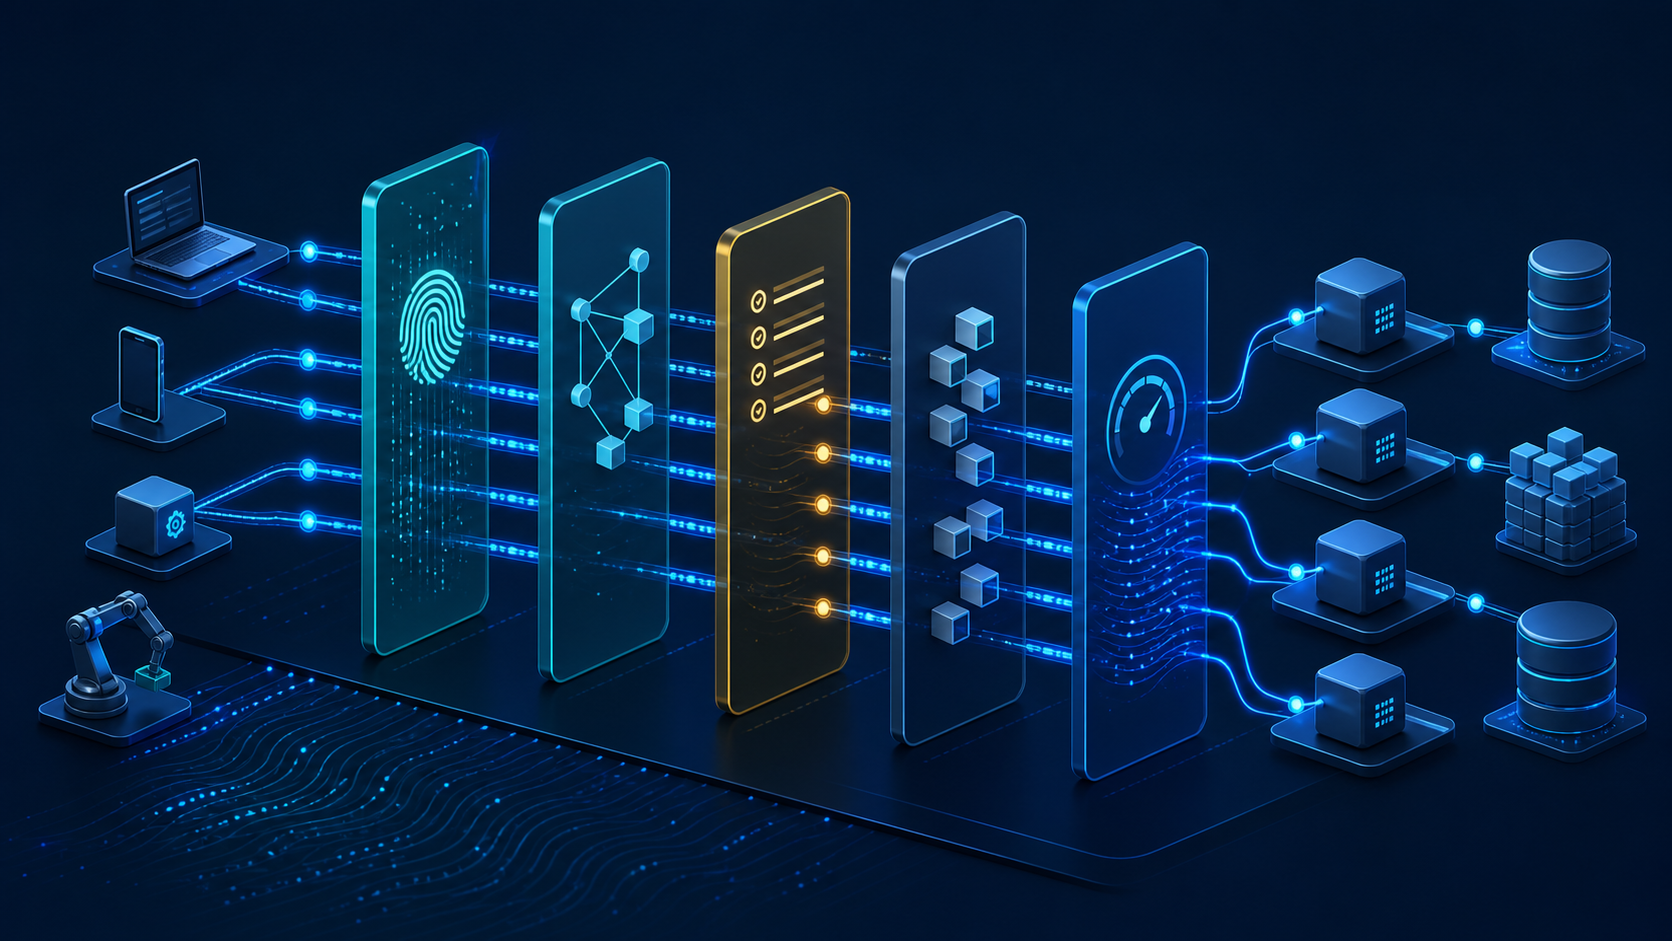
API Security Is Business Security: Architecture Priorities for Modern Enterprises
Modern API security depends on inventory, fine-grained authorization, abuse-resistant business flows, safe third-party consumption, and end-to-end transaction visibility.
-
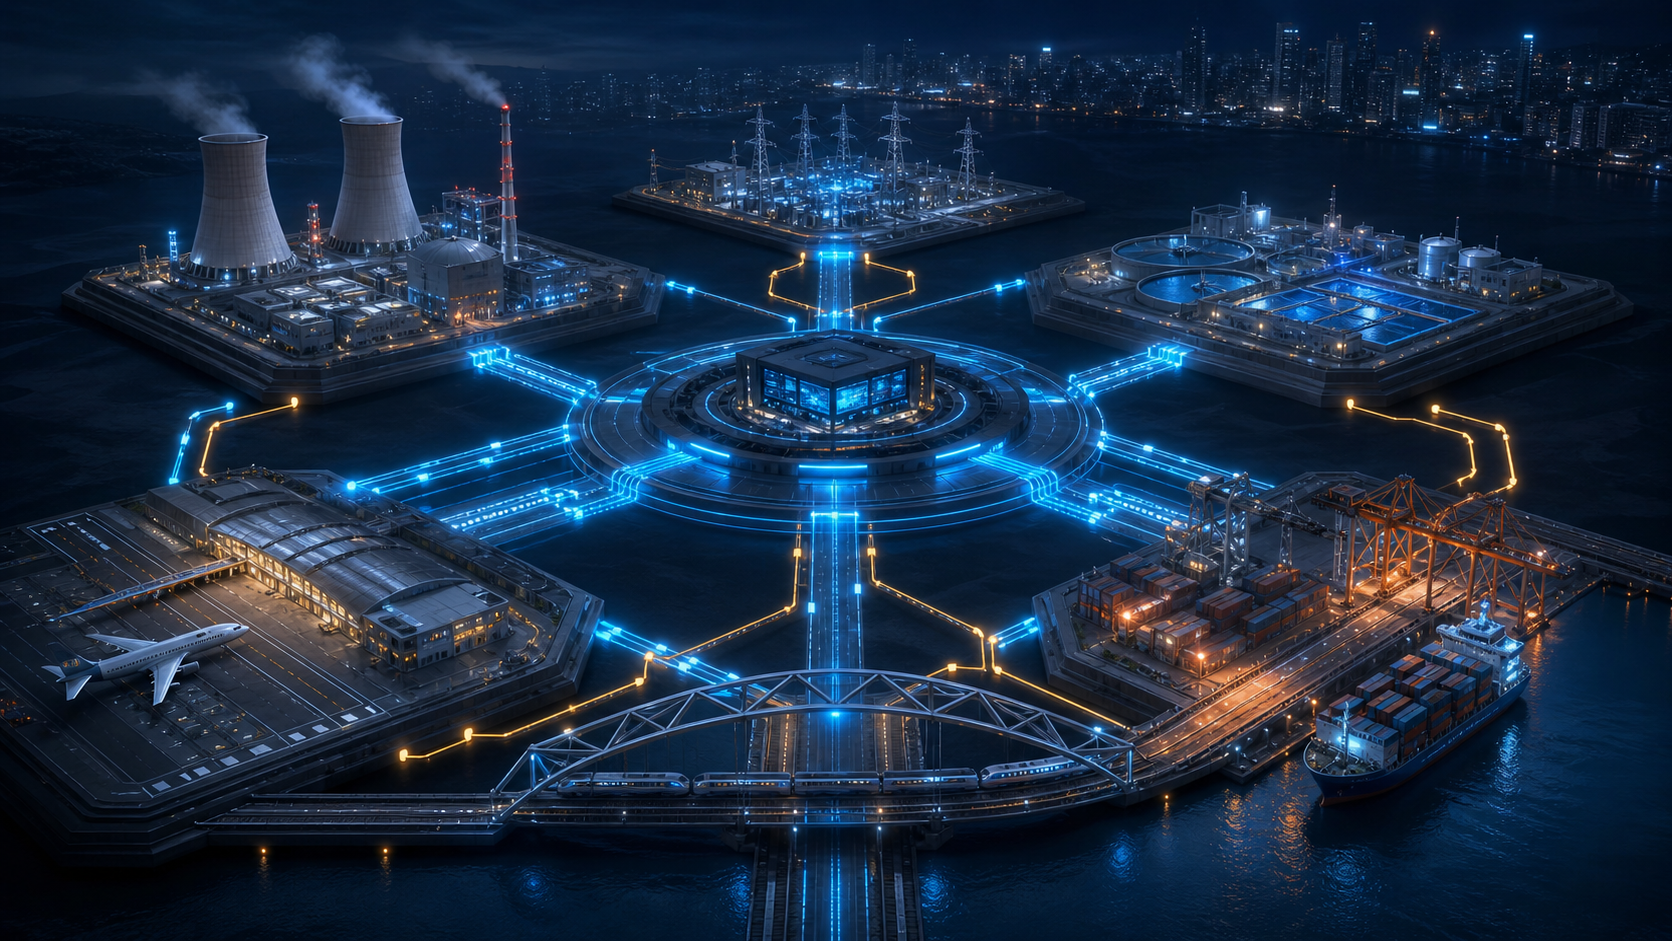
Critical Infrastructure Cyber Resilience: Architecture Priorities for Leaders
Critical infrastructure security should preserve essential functions through consequence-driven architecture, controlled access, segmentation, trusted recovery, and realistic exercises.
-
Building a Hybrid Security Operating Model with External Services
External providers can extend security capability, but accountability remains internal. Design explicit outcomes, decision rights, access boundaries, telemetry,…
-
Secure Decommissioning of Wi-Fi and Network Devices
Secure device retirement removes trust as well as data: revoke identities and credentials, sanitize storage, remove management associations,…
-
CVSS 4.0: Using Severity Without Losing Business Context
CVSS 4.0 improves severity communication, but prioritization still requires threat evidence, exposure, asset criticality, business impact, and remediation…
-
Cyber Extortion Resilience: Preparing Beyond Ransomware Prevention
Cyber extortion resilience reduces attacker leverage through identity containment, segmentation, trustworthy recovery, data knowledge, and rehearsed executive decisions.